A cura di
Rugge
- pubblicato in data 5 agosto 2021 - 17 commenti - 15.215 visite
Seguendotracce.tumblr.com
La notizia la conoscete tutti, credo. Nella notte tra sabato 31 luglio e domenica 1 agosto i sistemi informatici della Regione Lazio sono stati colpiti da un attacco informatico mirato ad ottenere un riscatto. Sono attacchi molto comuni, denominati “ransomware” (da “ransom”, riscatto).
Così rendeva noto la Regione tramite la rete social: “E’ in corso un potente attacco hacker al ced regionale. I sistemi sono tutti disattivati compresi quelli al portale Salute Lazio e della rete vaccinale. Sono in corso tutte le operazioni di difesa e di verifica per evitare il protrarsi dei disservizi - si aggiunge - Le operazioni relative alle vaccinazioni potranno subire dei rallentamenti. Ci scusiamo per il disagio indipendente dalla nostra volontà”.
“Stranamente” sui Media viene immediatamente dato risalto quasi solo al presunto danno da pseudo-interruzione della campagna vaccinale mentre l'attacco, questo è innegabile, è stato molto più esteso. Subito però si nota come l'accento venga volutamente messo sull'attacco “alla campagna di vaccinazione”.
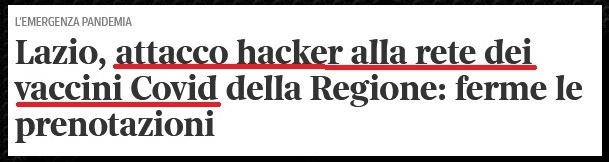
Di seguito alcuni esempi: partiamo con un sobrio titolo del Corriere… a leggerlo così, sembra che l'attacco hacker fosse rivolto solo ed esclusivamente al portale delle prenotazioni vaccinali. Tanto che, scorrendo l'articolo, da un momento all'altro ci si aspetterebbe di veder spuntare una rivendicazione vergata da qualche temibile gruppo novax. E invece niente! Mannaggia.
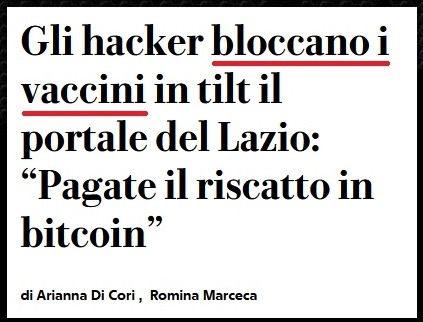
Proseguiamo con altre insinuazioni sparse a piene mani: “Gli hacker bloccano i vaccini”. Poteva mancare Repubblica nell'orgia spargipanico?
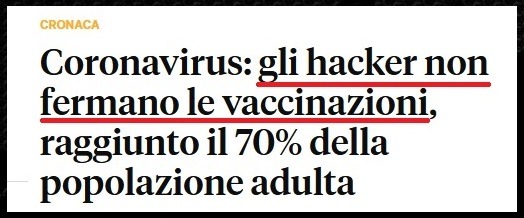
Ma ecco che RomaToday ci fa prontamente sapere – alleviando il nostro crescente stato di angoscia – che comunque “gli hacker non hanno fermato la vaccinazione!” Olè! I Buoni TM hanno vinto! Daje!
Ovviamente titoli e articoli fanno fatica a prendere in considerazione la totalità del danno dell'attacco: le funzionalità irraggiungibili sono tutte quelle del sito della Regione Lazio e anche quelle del sito del Consiglio Regionale. Tutto il Ced regionale è stato bloccato, tutte le funzionalità che attengono, sì, al settore salute (e ricordo a tutti che non esiste solo la Covid-19, anche se da un anno e mezzo non si parla di altro) ma anche quelle relative agli appalti, per esempio. Tutto fermo. Non mi permetto infatti di negare l'entità del danno, faccio solo notare come i Media abbiano calcato la mano solo su un aspetto specifico della vicenda.
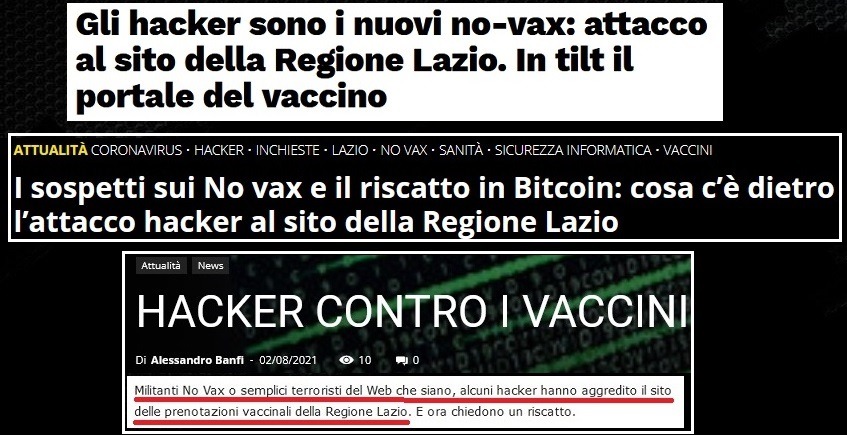
In tutto questo delirio, poi, non potevano mancare le insinuazioni sui famigerati e temibilissimi “novax”. Come qualcuno faceva notare: “Ma i novax non erano quelle persone ignoranti con la terza elementare in tasca? Come hanno potuto mettere in piedi un simile attacco?”
Ecco un siparietto di insinuazioni niente male, ovviamente non supportate da alcun dato oggettivo.
Nell'ordine: Il Tempo, Open e TgNews24.
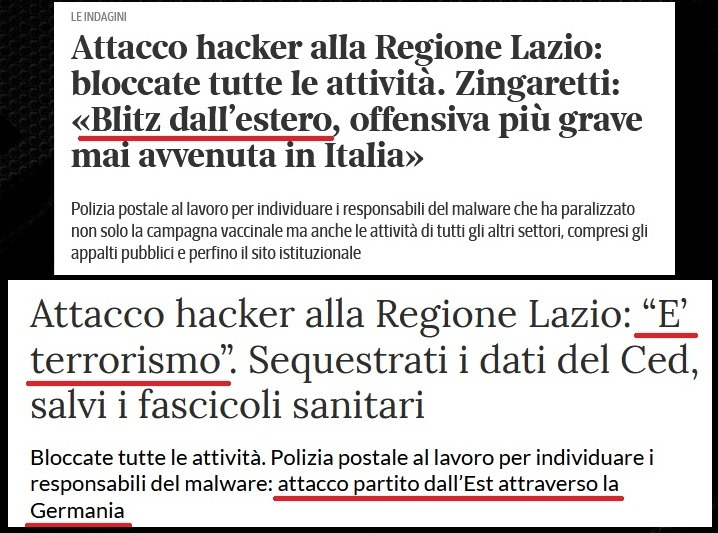
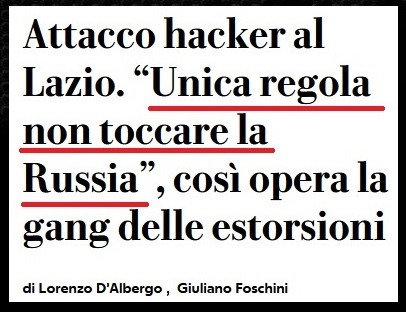
E non è finita qui. Non vi sembrerà possibile, ma il cialtronesco delirio mediatico si è spinto ancor oltre. Poteva mancare “l'attacco dall'estero?” Potevano mancare le sottili insinuazioni sulla Russia? Come se in Russia fossero tutti “novax”, peraltro! Di seguito una carrellata di chicche da: Il Tempo, La Stampa e l'immancabile Repubblica.
Ovviamente si tratta di sfumate illazioni che, credo e spero, mai e poi mai né gli organi inquirenti né la Farnesina potrebbero prendere in considerazione, pena una grave crisi diplomatica con eventuale ritiro degli ambasciatori e altre sgradevoli conseguenze.
Ma cosa dunque è realmente accaduto? Ovviamente un attacco è avvenuto e questo è innegabile. Le parole di Fabio Ghioni possono aiutarci a chiarire le idee. Chi è Fabio Ghioni? Ex Tiger Team Telecom, è stato uno dei protagonisti dell'intricata vicenda Telecom-Sismi. Sicuramente un esperto nel suo campo. Comunque molto più esperto di tutta la sfilza dei cialtroni mediatici presi in oggetto più sopra. Queste le dichiarazioni di Ghioni all'AdnKronos: “Ma quale terrorismo!” Quello contro la Regione Lazio "è un atto di hackeraggio, ma non c'è alcuna azione terroristica dietro, alcun interesse geopolitico, né alcun desiderio di sabotare le istituzioni. Non c'entrano i No Vax né il Covid. Può capitare a chiunque e la polizia postale conosce perfettamente questo fenomeno. Probabilmente la disattenzione di un dipendente ha causato tutto ciò, ma non possono dirlo e stanno strumentalizzando l'accaduto”. “Si tratta - continua Ghioni - di un ransomware, un malware che dal 2007 usano degli hacker dal Marocco, dalla Tunisia, dall'Algeria con richiesta di denaro. Dal 2015 i riscatti vengono chiesti in bitcoin. Questo virus cripta i contenuti del pc e non ha chiave di sblocco: anche chi paga non può poi più sbloccare nulla. Alle aziende e agli utenti che mi scrivono - a decine ogni giorno - perché gli hanno bloccato i computer, consiglio di dotarsi di un backup a 24 ore. Questi attacchi succedono continuamente ogni giorno, solo che non lo dicono”.
Personalmente, avevo ipotizzato inizialmente un “inside job” ma credo che la spiegazione di Ghioni sia la più corretta. Non potendo ammettere l'errore, stanno puntando il dito in modo cialtronesco sperando così di passare all'incasso.
Ci sarebbe altro da scrivere: la nuova Agenzia (o nuove Agenzie?) del settore cybersicurezza e la fissazione per le cyber-pandemie da parte del World Economic Forum… ma per ora, in attesa di vederci più chiaro, mi fermo qua.
Si tratta più o meno dello stesso schema relativo alla Covid-19:
creo un virus pompandolo mediaticamente -> produco il “vaccino” (magari di un nuovo tipo, da poter sperimentare) -> lo faccio comprare ai vari Stati -> chi controlla il vaccino controlla quegli Stati.
La stessa cosa vale nel campo cyber: produco un bisogno (indotto) di iperdigitalizzazione (Green Pass, Didattica a distanza Smartworking) -> enfatizzo un problema (o addirittura lo creo sfruttando una facile occasione cialtronesca - vedi ransomware) relativo alla cyber-sicurezza -> scarico la colpa su un nemico interno (gli “scettici dei vaccini”) o su un nemico esterno (genericamente “la Russia”) -> offro la soluzione: agenzia di cyber difesa. Chi detiene le chiavi di quest’ultima, possiede il controllo del sistema.
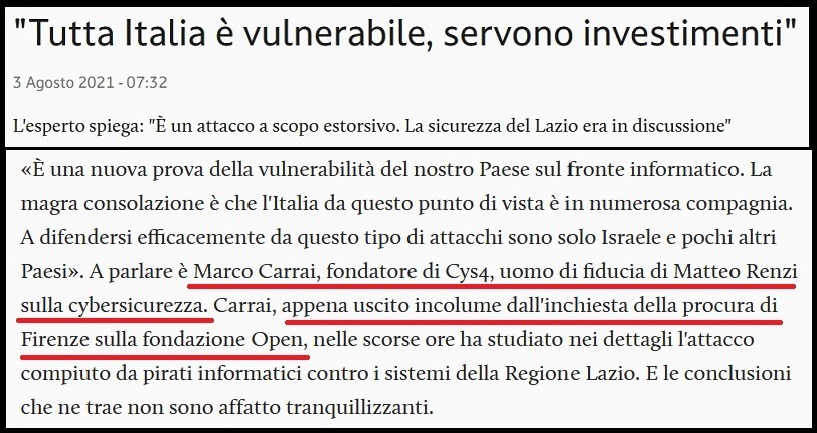
E, guarda caso, si riaffaccia sulla scena anche Marco Carrai (fresco fresco di uscita incolume dall’inchiesta della Procura di Firenze sulla Fondazione Open), l’esperto di cyber-sicurezza amico di Matteo Renzi (e del falco neocon Michael Ledeen). Anche se quantomeno Carrai non ha l’ardire di dare la colpa a improbabili “gruppi di hackers novax”: sarebbe stata una cialtronata troppo grande per chi aspira forse a rientrare nei giochi nazionali.
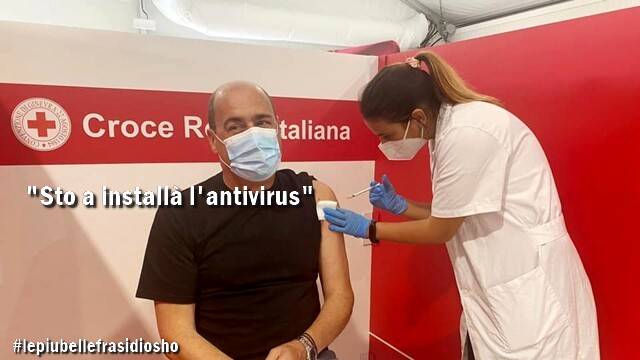
Chiuderei queste mie brevi riflessioni con una punta di cialtronesca ilarità derivante da questo titolo del quotidiano Libero: “Attacco hacker in Lazio, la drammatica rivelazione di Nicola Zingaretti: nuovo raid la scorsa notte" e un meme che più di mille parole rende l'idea dello spettacolo da circo che ogni giorno ci tocca sopportare.
Fonte: https://seguendotracce.tumblr.com/post/658489584075882496/hackers-e-cialtroni - Pubblicato il 3 Agosto 2021
Commenti (17)
Per commentare accedi all area riservata con un account abilitato.
La Regione Lazio pare abbia recuperato i dati.Si sono dimenticati di fare un backup gli hacher.
https://leganerd.com/2021/08/06/la-regione-lazio-ha-recuperato-i-dati-cifrati-dagli-hacker-grazie-ad-un-backup/
O qualcuno ha pagato ma non lo dice.
nathan55 agosto 2021
Se avessero speso bene tutte le risorse economiche e di personale questo non sarebbe successo.prova evidente della sciatteria di un popolo cialtrone, a cominciare dalle dirigenze statali e parastatali. Dirigenti che sulla carta risultano fenomeni da premio nobel e che poi alla prova dei fatti mediocri come pochi. Risultato per coprire la loro inettitudine vai col valzer di false flag Russia, hacker e compagnia cantando.
pensare che questi mi devono difendere mi viene il freddo in cuollo…..,
Astronauta5 agosto 2021
https://www.iltempo.it/politica/2021/08/05/news/regione-lazio-nicola-zingaretti-chiarisca-o-si-dimetta-attacco-fratelli-d-italia-lollobrigida-hacker-28221824/
Fdl lancia l ultimatum a Zingaretti : o chiarisce o si dimetta.
Da notare che malgrado il downstream continui a far finta di nulla, anzi tutto torna alla normalità, non è successo nulla, in Regione Lazio tutto è fermo come la settimana scorsa.
Stanno approvando il cosiddetto green pass mentre la capitale è bloccata dagli hacher, quindi con che criterio approvano il green pass adesso con milioni di romani che non possono accedervi?
" Nonostante sia passata quasi una settimana, il sito internet della Regione resta non raggiungibile così come sono inaccessibili tutti i servizi per i cittadini - continua Lollobrigida - Un disagio che sta comportando non solo lo stop alle prenotazioni di vaccini, ma a tutte le visite ospedaliere, agli screening programmati, alla fatturazione elettronica e alla scelta e revoca del medico curante. Un danno di centinaia di milioni di euro per cittadini e imprese che condizionerà inevitabilmente anche il rilascio del green pass".
Bertozzi5 agosto 2021
Ma io non capisco, è tanto facile, chiamate Bill Gates e ve lo risolve lui il problema, ci capisce di computer e anche di virus e antivirus e in più è filantropo, non capisco cosa aspettino, uno così te la risolve per telefono no?
Roberto Rey5 agosto 2021
Chiedono un riscatto e lo avranno...
I bitcoin servono a nascondere denaro sporco e a riciclarlo. I movimenti non sono tracciabili e nessun fisco può accedervi. Mentre l'Ag.delle Entrate va a vedere quanti dindi ho sul c.c e che cosa ho nel dep.titoli, i bit-topi ballano, sicuri che nessuno li può acchiappare.
Basterebbe dichiararli illegali ma poi dove li nascondono i miliardi i ricchi?
Astronauta5 agosto 2021
Sono due mesi che gli hachers svolazzano nella regione Lazio e nessuno si è a accorto di nulla.
https://www.ilcorrieredellacitta.com/news/attacco-hacker-regione-lazio-sono-entrati-due-mesi-fa-con-le-credenziali-di-unimpiegato-di-frosinone.html
Cercano di sminuire la notizia ma resta grave il fatto che sono impossessati dei dati di tutti i parlamentari e li possono vendere nel dark web.
L ultimatum per il riscatto chiesto scade sabato.
In tutto questo ha a che fare anche Huawei.
Chi si ricorda della disputa fra Usa e Cina circa il 5g cinese a cui gli Usa si erano ribellati dicendo che i cinesi potevano hacherate i dati militari che passavano dal canale di Sicilia per arrivare in Usa?
GioCo5 agosto 2021
Più assurdo è che i siti:
https://prenotavaccino-covid.regione.lazio.it/welcome
https://www.regione.lazio.it/
Risultino ancora off-line. Tutte queste realtà informatiche hanno protocolli che impongono backup e di solito in queste occasioni non rimangono per ciò inaccessibili per più di 24-48 ore, il tempo di ribaltare l'immagine sui server colpiti. Sempre di solito si perdono le ultime 24-48 ore di lavoro, ma non tutto l'archivio. Pensare che la regione non abbia queste precauzioni è pura follia al giorno d'oggi.
Quindi è probabile che la strumentalizzazione non sia SOLO a livello mediatico, ma potrebbe essere che al solito i media si siano allineati a un "comando" dall'alto per preparare l'opinione pubblica ad eventi simili futuri che avranno ben altro impatto.
oxalidaceae5 agosto 2021
Aridatece er Puzzone, Eta-Beta, Alan Ford e Nembo Kid. E nessuno si farà male!
F.to “Gli Hackersss”
Giovanni015 agosto 2021
L'articolo descrive correttamente i fatti, per quanto ne ho letto ovviamente fuori dal canale spazzatura -media di massa-. Aggiungerei soltanto che è stato individuato un indirizzo i.p., non russo ma italiano, coinvolto.
Il vero problema, che i netturbini della stampa non hanno toccato, è la vulnerabilità di un sistema che contiene dati estremamente riservati e molto appetibili, trattati con estrema superficialità.
Dimenticavo, quasi tutti i russi sono contrari alla vaccinazione....
PietroGE5 agosto 2021
leggo sul sito di Libero : Cinque milioni di euro in bitcoin. Sarebbe questo, anche se gli investigatori ancora non confermano l'ipotesi, il riscatto chiesto dai pirati informatici che hanno messo sotto attacco la Regione Lazio. Secondo le prime ricostruzioni dei tecnici che stanno indagando sul caso l'operazione criminale sarebbe partita dalla Russia per poi rimbalzare, prima di arrivare sul pc di casa del dipendente di Frosinone della società regionale Lazio Crea, sulle reti di Austria e Germania. È da lì che gli hacker sono riusciti ad introdursi nei database dell'ente guidato da Nicola Zingaretti, dove hanno bloccato non solo i dati on line, ma anche quelli di back up, che misteriosamente non sono stati messi al sicuro. Dal Palazzo della Pisana sostengono che non c'è alcuna intenzione di pagare. Gli esperti stanno provando a decrittare manualmente tutti i file per evitarne la distruzione. Ma il tempo gioca a sfavore della Regione. Ci vorranno settimane per mettere in salvo i dati. E non è detto che i pirati abbiano tutta questa pazienza.
.........................................................................................................................
Da notare come anche i dati di back up non erano stati (misteriosamente!) messi al sicuro.
Cataldo5 agosto 2021
Questo non è un attacco hacker, è solo la dimostrazione della criminale incompetenza delle regioni, tipo il Lazio.
Un attacco ransomware che blocca tutto per giorni ???? significa che non hanno nemmeno un backup serio, roba da arrestare tutti i responsabili per negligenza grave, e i danni causati dallo stop chi li paga ???? sono attacchi dai quali le aziende si possono difendere con accorgimenti banali, ma evidentemente alla regione Lazio non sono stati in grado, questo succede con il sistema di cooptazione delle classi dirigenti, si arriva ad avere dei cretini totali a far finta di gestire le cose, pochi arraffoni si mangiano tutto e gli utenti restano beffati e privati dei loro diritti elementari, altro che hacker, le responsabilità sono solo ed esclusivamente della regione.
Se fosse stato un attacco hacker non si sarebbe fermato nulla, e, forse, si sarebbero accorti dopo del problema, o gli hacker stessi li avrebbero avvisati, un attacco hacker NON interrompe i servizi, questi cretini si sono fatti criptare TUTTI i file on linee TUTTI i database raggiungibili, altrimenti i servizi sarebbero già ripartiti.
oriundo20065 agosto 2021
E' la dimostrazione della completa ignoranza tecnologica del sistema amministrativo italiano. Qui:
https://keinpfusch.net/e-puntuali-arrivano-gli-accher/
qualche spunto interessante di carattere tecnico. Ma probabilmente piu' che un problema tecnico si deve parlare di una sciatteria totale del personale dirigenziale: sono delle nullita' ( a parte che i ramsonware girano sui siti porno: ma che fanno alla Regione Lazio ?! ) strapagate che non si danno cura e preoccupazione di niente. In un sistema/paese di una qualche importanza sarebbero da licenziare immediatamente TUTTI.
Astronauta5 agosto 2021
Brunetta che dice? Andare a scovare chi invece di lavorare se ne va su siti porno da troppo tempo tanto che gli hacker si prendono la regione lazio, non sarebbe da iniziare a fare sul serio? I furbetti del cartellino sono catechisti in confronto a chi chiede riscatti e mette a soqquadro una regione mentre un dipendente di sollazza invece di lavorare.Sempre che la versione che ci danno sia verosimile.
ton19575 agosto 2021
Speriamo che non vadano persi i dati vaccinali dei parlamentari, si parla di greenpass anche per loro, sarebbero costretti ad approvare il greenpass con autocertificazione e qualche politico leccavax solo per apparteneza politica potrebbe autocertificare il falso.
giovacairo5 agosto 2021
I arrabbio sempre quando utilizzano il termine hacker per questa vicenda.
Si tratta di un virus informatico che gira nella rete. Non si tratta di un attacco diretto.
PietroGE5 agosto 2021
La regione Lazio ha più buchi informatici di uno scolapasta ma, visto che le elezioni a Roma si tengono tra qualche mese, ecco che spunta fuori il 'terrorismo' internazionale. Quanto a Carrai, è palese il tentativo di dare in appalto la sicurezza del Paese a coloro che sanno difendersi da questi attacchi ...cioè Israele. Ovviamente insieme alla sicurezza si affiderà a questi 'specialisti' anche la gestione delle informazioni che dovranno essere protette. Da autentica repubblica di banane.
BrunoWald5 agosto 2021
Stavolta i cialtroni hanno colto al volo la ghiotta opportunità; un domani potrebbe trattarsi di una provocazione... Sta di fatto che esiste l'evidente intenzione di criminalizzare, di creare un certo clima, il ché ci dice tutto quello che abbiamo bisogno di sapere sulle loro intenzioni in un futuro più o meno prossimo.

 Ma ecco che RomaToday ci fa prontamente sapere – alleviando il nostro crescente stato di angoscia – che comunque “gli hacker non hanno fermato la vaccinazione!” Olè! I Buoni TM hanno vinto! Daje!
 Ovviamente titoli e articoli fanno fatica a prendere in considerazione la totalità del danno dell'attacco: le funzionalità irraggiungibili sono tutte quelle del sito della Regione Lazio e anche quelle del sito del Consiglio Regionale. Tutto il Ced regionale è stato bloccato, tutte le funzionalità che attengono, sì, al settore salute (e ricordo a tutti che non esiste solo la Covid-19, anche se da un anno e mezzo non si parla di altro) ma anche quelle relative agli appalti, per esempio. Tutto fermo. Non mi permetto infatti di negare l'entità del danno, faccio solo notare come i Media abbiano calcato la mano solo su un aspetto specifico della vicenda.
In tutto questo delirio, poi, non potevano mancare le insinuazioni sui famigerati e temibilissimi “novax”. Come qualcuno faceva notare: “Ma i novax non erano quelle persone ignoranti con la terza elementare in tasca? Come hanno potuto mettere in piedi un simile attacco?”
Ecco un siparietto di insinuazioni niente male, ovviamente non supportate da alcun dato oggettivo.
Nell'ordine: Il Tempo, Open e TgNews24.
 Chiuderei queste mie brevi riflessioni con una punta di cialtronesca ilarità derivante da questo titolo del quotidiano Libero: “Attacco hacker in Lazio, la drammatica rivelazione di Nicola Zingaretti: nuovo raid la scorsa notte" e un meme che più di mille parole rende l'idea dello spettacolo da circo che ogni giorno ci tocca sopportare.
Astronauta 6 agosto 2021
La Regione Lazio pare abbia recuperato i dati.Si sono dimenticati di fare un backup gli hacher.
https://leganerd.com/2021/08/06/la-regione-lazio-ha-recuperato-i-dati-cifrati-dagli-hacker-grazie-ad-un-backup/
O qualcuno ha pagato ma non lo dice.